Incremento de las notificaciones de brechas de datos y medidas para prevenirlas y gestionarlas
Las brechas de datos personales notificadas a la AEPD en el primer semestre de 2026 superan a las recibidas durante todo 2025.
Francisco Pérez Bes
La Agencia Española de Protección de Datos (AEPD) ha registrado un incremento de más de 100% en el número de notificaciones de brechas de datos personales recibidas durante los tres primeros trimestres del año. Frente a las 2.735 brechas notificadas en 2025, a 1 de septiembre de 2026 se han recibido más de 4.500 comunicaciones de este tipo.
Esta clara tendencia de incremento de notificaciones muestra un mayor conocimiento del sector a la hora de cumplir con las obligaciones recogidas en el Reglamento General de Protección de Datos; pero también muestra la necesidad de reforzar las medidas de seguridad y de exigir un elevado nivel de diligencia a los proveedores que accedan a los datos y sistemas de los responsables.
La evolución de las notificaciones no permite, por sí sola, concluir que las brechas producidas se hayan incrementado en la misma proporción, ya que las cifras reflejan las brechas que han sido notificadas a la Agencia. Sin embargo, sí se detecta una concentración de las notificaciones correspondientes a entidades del sector turístico, con especial presencia de incidentes de seguridad que afectan a encargados del tratamiento utilizados por estas entidades.
Sobre este particular no podemos obviar el hecho de que cuando se produce una brecha en una gran plataforma de gestión, aunque la brecha afecte a un único encargado del tratamiento, las notificaciones deberán realizarse por los numerosos encargados que pueden haberse visto afectados, lo que en ocasiones multiplica el número de notificaciones.
Las brechas de datos personales suelen tener su origen en accesos no autorizados, pérdida o robo de información, errores humanos, fallos de seguridad o incidentes que afecten a los sistemas y servicios utilizados para el tratamiento de datos.
Ante este escenario, la AEPD recuerda a las organizaciones la importancia de disponer de procedimientos eficaces para prevenir y gestionar este tipo de incidentes, integrando la protección de datos en la gestión de la seguridad de la información.
La prevención debe comenzar antes de que se produzca una brecha
El Reglamento General de Protección de Datos establece la obligación de aplicar medidas técnicas y organizativas apropiadas para garantizar un nivel de seguridad adecuado al riesgo.
Entre otras actuaciones, las organizaciones deberían identificar y evaluar los riesgos asociados a los tratamientos de datos personales y revisar periódicamente las medidas de seguridad implantadas. Esta obligación se extiende a los terceros, ya que una brecha en un proveedor que gestiona datos de, por ejemplo, clientes puede afectar simultáneamente a un elevado número de personas y facilitar ataques posteriores dirigidos contra ellas.
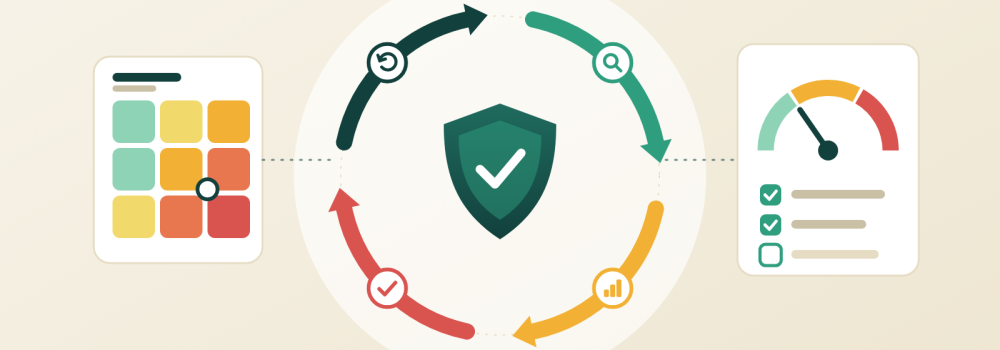
Estas medidas deben integrarse en un proceso continuo de gestión del riesgo y revisarse cuando cambien los tratamientos, los sistemas utilizados o las amenazas a las que están expuestos.
Consejos para los usuarios
Cuando se produce una brecha que afecta a información relacionada con reservas de viajes o alojamientos, los datos comprometidos pueden ser utilizados posteriormente para realizar comunicaciones fraudulentas dirigidas a las personas afectadas, por ejemplo, mediante mensajes que simulan proceder del establecimiento o de la plataforma de reservas.
La ciudadanía debe desconfiar especialmente de comunicaciones inesperadas que soliciten pagos, alerten de cancelaciones repentinas o de cambios de condiciones inesperados que requieran de una respuesta urgente, pidan datos bancarios, credenciales o información adicional relacionada con una reserva, y verificar cualquier modificación de la reserva utilizando los canales oficiales del establecimiento o de la plataforma.
Ante tal situación, se recomienda a las personas que reciban una comunicación que afecte a su reserva, que acudan a la Oficina de Seguridad del Internauta del INCIBE, desde donde se ha publicado una serie de consejos y recomendaciones para evitar ser víctima de este tipo de fraudes.
Obligaciones del responsable cuando se produce una brecha
Cuando una organización tiene conocimiento de una posible brecha de datos personales, debe analizar sin dilación su naturaleza, alcance y posibles consecuencias para las personas afectadas.
El artículo 33 del Reglamento General de Protección de Datos establece que las brechas que puedan entrañar un riesgo para los derechos y libertades de las personas deben notificarse a la autoridad de control competente sin dilación indebida y, a más tardar, en las 72 horas siguientes a que el responsable tenga constancia de la brecha.
La notificación debe incluir, entre otros elementos, información sobre la naturaleza de la vulneración de seguridad, las categorías de datos e interesados afectados y las medidas adoptadas o previstas para solucionar la brecha y mitigar sus posibles efectos.
La obligación de notificar no significa que todas las brechas deban comunicarse necesariamente a la autoridad de control: cuando sea improbable que la violación suponga un riesgo para los derechos y libertades de las personas, no existe esa obligación de notificación, aunque la brecha debe quedar documentada.
Asimismo, cuando la brecha pueda entrañar un alto riesgo para los derechos y libertades de las personas afectadas, el responsable debe comunicarla a los interesados sin dilación indebida, en los términos previstos por el artículo 34 del RGPD.
La AEPD dispone de herramientas como ASESORA BRECHA, para ayudar a valorar la necesidad de notificar una brecha a la autoridad de control, y COMUNICA-BRECHA RGPD, para ayudar a valorar la obligación de comunicarla a las personas afectadas. Estas herramientas sirven de apoyo y no sustituyen la responsabilidad de la organización en la toma de decisiones.
La notificación forma parte de la responsabilidad proactiva
La notificación de una brecha en los casos en que resulta exigible constituye una parte de la responsabilidad proactiva establecida por el RGPD. La AEPD recuerda que notificar una brecha en tiempo y forma no implica necesariamente la apertura de un procedimiento administrativo sancionador, pero sí puede mostrar un adecuado nivel de diligencia en la gestión del incidente.
La información recibida permite a la AEPD conocer mejor la naturaleza y evolución de las brechas de datos personales y, cuando resulte necesario, adoptar actuaciones orientadas a prevenir nuevos riesgos para los derechos y libertades de las personas.
Una adecuada gestión de una brecha no comienza cuando se produce el incidente. Comienza con anterioridad, mediante la identificación de los riesgos, la aplicación de medidas de seguridad adecuadas, la supervisión de los proveedores y la existencia de procedimientos que permitan reaccionar con rapidez. En sectores que gestionan diariamente grandes volúmenes de información personal, como el turístico y hotelero, esta preparación resulta especialmente relevante.